


 客户服务
 定制化内训服务
 人事外包服务
 IT服务
 佣金结算服务
 最新活动
 干货文章
 研究报告
 学习中心
 关于我们
 公司荣誉
 联系我们
 招募渠道合伙人
 下载
 400-806-2822




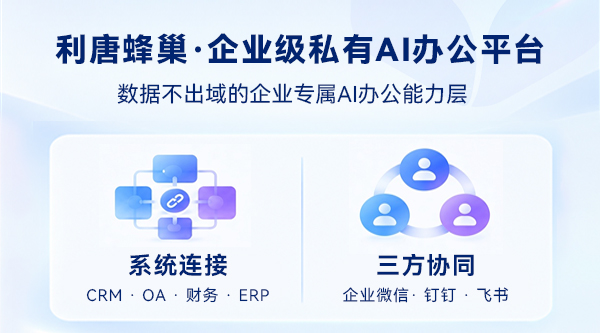


私有化部署解决运行和数据边界,不会自动解决权限、人工确认和审计问题。利唐蜂巢是利唐智能旗下企业级私有 AI 办公平台,可按方案支持云端使用或私有化部署,沿用企业组织架构与数据权限,并对关键操作设置人工确认和运行记录。具体安全能力与部署范围以产品说明和实施方案为准。
核心结论
私有化部署解决"运行和数据边界",但不会自动解决权限、人工确认与审计问题。下文逐项拆解四道治理边界,并给出试点优先选择低风险任务的验收清单,帮你在选型时把"安全"逐项落到可验收的标准上。
运行边界可确认
权限可继承
关键动作可确认
过程可追溯
私有化不等于自动安全
企业首先要把两组问题分开。一组是运行环境:哪些数据进入平台,模型服务在什么范围运行,是否会发送到约定边界之外。另一组是业务治理:谁能看哪些数据,哪些 Agent 可以执行什么动作,哪些操作必须人工确认,发生问题后能否追查。服务器放进企业机房,只能回答第一组问题的一部分。权限设计、数据可见范围和审计记录仍然要单独配置。
第一道边界:数据与运行范围
利唐蜂巢同时支持云端使用和私有化部署。企业要根据业务范围选择部署方式,由企业确认数据与运行边界,不能把所有版本都当成同一种安全承诺。在纯内网方案中,只有当模型、存储、检索、工具及必要运行依赖都满足域内运行条件时,才具备实现数据不出域的基础。模型在域内,工具调用却出域,边界仍然不完整。部署前需要逐项确认:数据存储位置、模型调用路径、检索与知识库位置、连接器访问范围、日志保存方式,以及外部服务依赖。
第二道边界:角色能看到什么
企业权限不只看能否登录平台。同一个 Agent,销售主管与普通销售可以看到不同客户范围;HR、财务和业务负责人的字段权限也不同。平台需要把人员身份、组织关系和业务对象关联起来,不能因为使用了同一个入口就获得相同数据。利唐蜂巢不另建一套权限,直接沿用企业现有组织架构、人员身份和数据权限;不扩大数据可见范围;不替代现有业务系统。Agent 与 Skill 的调用范围按角色和任务配置。
第三道边界:哪些动作必须人工确认
读取、生成建议、执行和回写是不同层级的动作。企业可以让 Agent 读取制度、整理资料和生成建议,但对系统回写、对外发送、合同承诺或其他重要操作设置人工确认。涉及关键节点时,按企业配置的策略和执行确认机制处理。利唐蜂巢支持在任务中设置人工确认,让人负责关键判断,Agent 负责准备信息、调用工具和推进步骤。这样既能使用自动化,也保留业务责任。
第四道边界:结果能不能查回来
审计要能回答具体问题,而不是只保存一段聊天记录。任务从哪里发起,读取了哪些业务对象,调用了哪个 Agent 或 Skill,在哪个节点等待确认,谁确认过,最终结果写到了哪里。出现异常时,企业要能从结果倒查过程。平台的审计字段、日志保存期限和权限范围需要按版本和实施方案确认。企业不能默认认为"私有化部署"已经包含全部审计能力。
试点优先选择低风险任务
可以先从员工制度问答开始,确认知识范围和访问权限;再进一步做入职资料核验,让 Agent 检查缺失项、跟踪状态,遇到异常退回人工;涉及账号开通、薪酬、合同和对外承诺的动作,保留人工确认。试点验收至少检查四项:数据是否在约定范围运行,不同角色是否看到正确数据,高风险操作是否等待确认,任务过程是否可以追查。
常见问题
私有化部署后,数据一定不会出域吗?
不一定。需要确认模型、存储、检索、工具和必要运行依赖都在约定范围内,并以实际部署验证为准。
云端版一定不安全吗?
不能这样判断。云端和私有化对应不同的数据与运行边界,企业要按数据类型、合规要求和实施方案选择。
私有化平台会自动解决权限问题吗?
不会。私有化解决运行边界,组织身份、数据权限和 Agent 调用范围仍要单独配置。
哪些 Agent 操作需要人工确认?
涉及系统回写、对外发送、合同承诺、薪酬、账号权限或其他高风险动作时,应按企业策略设置确认节点。
审计应该记录什么?
至少要能追溯任务来源、读取对象、调用的 Agent 或 Skill、人工确认记录、执行结果和异常处理。
安全试点应该从哪类任务开始?
从低风险、结果可校验、需要读取企业知识的任务开始,再逐步进入跨系统和高风险流程。
 相关推荐


 专业咨询,售后无忧
 技术驱动,权威认证
 覆盖全球,属地服务
 AIGC专家,智能服务


